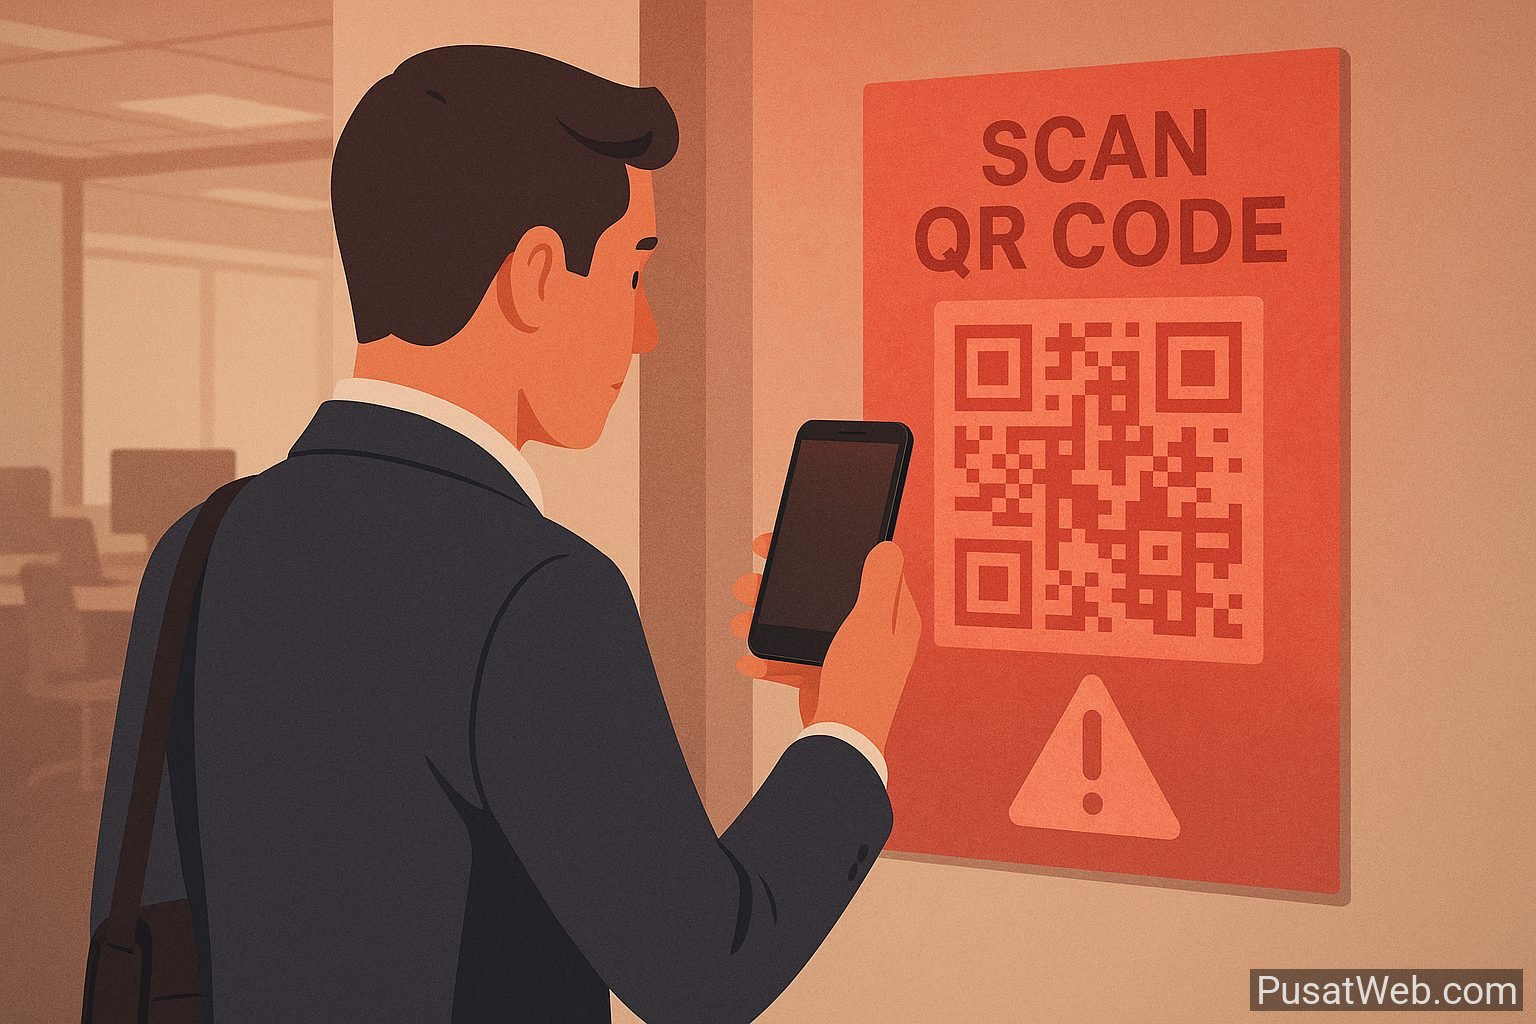
Setiap hari kita memindai kode QR untuk menu, pembayaran, hingga login. Celahnya: pelaku kejahatan kini menggunakannya sebagai umpan dalam quishing—phishing lewat QR code—untuk menipu, mencuri kredensial, atau menginfeksi perangkat. Jika tim Anda menganggap kode QR selalu aman, artikel ini akan mematahkan anggapan itu dan memberi panduan praktis untuk melindungi bisnis.
Apa itu Quishing dan Mengapa Meningkat?
Quishing adalah teknik rekayasa sosial yang memanfaatkan kode QR untuk mengarahkan korban ke situs berbahaya, formulir palsu, atau unduhan berisiko. Karena QR code tampak netral dan sering ditemui di poster, email, kemasan, hingga meja kasir, korban cenderung menurunkan kewaspadaan dan langsung memindai.
Trennya meningkat seiring adopsi pembayaran nirsentuh, pemasaran berbasis QR, dan kerja jarak jauh. Pelaku juga memanfaatkan fakta bahwa kontrol keamanan email tradisional sulit menyaring serangan berbasis poster fisik atau stiker QR. Di sisi lain, ponsel sebagai alat pemindai kerap kurang diawasi setara dengan laptop korporat.
Singkatnya: QR code adalah tautan berkedok gambar. Jika tautan bisa berbahaya, QR juga demikian—bedanya, korban jarang melihat jelas ke mana mereka akan dibawa sebelum semuanya terlambat.
Teknik Serangan Quishing yang Paling Umum
1) URL terselubung dan peniruan merek
- Pemendek tautan dan URL obfuscation menyamarkan domain (mis. bit.ly/xxx) agar korban tak sempat memeriksa tujuan asli.
- Typosquatting dan Punycode (huruf mirip) meniru domain resmi: contohnya rnenggunakan huruf mirip untuk menipu mata.
- Halaman login palsu meniru SSO perusahaan, Office 365, atau layanan keuangan untuk credential harvesting.
2) Pengalihan pembayaran dan penipuan finansial
- Redirection ke kasir palsu untuk e-wallet/QRIS, memaksa korban membayar ke rekening penyerang.
- Tagihan parkir atau denda via QR pada selebaran/pengumuman palsu yang terlihat resmi.
3) Unduhan berbahaya ke perangkat
- Malware dropper melalui file APK (Android) atau profil konfigurasi berbahaya yang meminta izin berlebihan.
- Adware/spyware yang mencuri SMS OTP, merekam klip layar, atau mengarahkan lalu lintas ke proxy penyerang.
4) Penyalahgunaan sesi dan autentikasi
- Login via QR: penyerang membuat QR yang, saat dipindai, menyetujui sesi di perangkat penyerang (bila layanan mendukung “scan to approve”).
- Phishing MFA: korban diminta memindai QR untuk “verifikasi tambahan” yang justru mengungkap token sesi.
5) Stiker mengganti QR sah
- Sticker swapping: QR palsu ditempel di atas QR asli pada poster, meja kasir, atau brosur, sehingga kanal resmi “dibajak” tanpa disadari.
Aturan emas: Perlakukan setiap QR seperti tautan dari orang asing. Waspada dulu, pindai kemudian—bila perlu.
Strategi Pertahanan: Mencegah dan Mendeteksi Quishing
Bangun kebiasaan aman pada karyawan
- Prinsip “lihat sebelum klik”: gunakan pemindai yang menampilkan preview URL besar-jelas sebelum membuka.
- Verifikasi konteks: QR di tempat umum harus dicocokkan dengan sumber resmi (domain, nomor kontak, atau aplikasi resmi).
- Jangan instal aplikasi via QR: unduh hanya dari toko resmi. Matikan “Sideload/Unknown Sources”.
- Laporkan QR mencurigakan: sediakan kanal mudah (chat/portal) untuk mengunggah foto QR dan lokasi penemuan.
Kontrol teknis di perangkat dan browser
- MDM/EMM untuk BYOD/keseluruhan perangkat: batasi instalasi, aktifkan safe browsing, dan wajibkan pembaruan OS.
- Mobile Threat Defense (MTD): deteksi aplikasi berisiko, profil konfigurasi berbahaya, dan perilaku jaringan anomali.
- Browser isolation atau container terpisah untuk membuka tautan dari QR publik, mengurangi dampak jika berbahaya.
- Authenticator kuat (mis. FIDO2/passkeys): sekalipun kredensial dipancing, risiko disalahgunakan berkurang drastis.
Kontrol jaringan dan aplikasi
- DNS filtering/secure web gateway memblokir domain berisiko, kategori phishing, dan newly registered domains.
- CASB/Proxy memantau akses ke aplikasi SaaS; blok OAuth consent mencurigakan setelah pemindaian QR.
- Allowlist untuk QR internal: semua QR resmi perusahaan harus mengarah ke domain tunggal yang terverifikasi.
Proses operasional untuk kanal fisik
- Desain QR resmi dengan branding konsisten, short domain resmi, dan label verified by.
- Segel anti-rusak atau bahan cetak khusus sehingga stiker palsu mudah terlihat.
- Inspeksi rutin lokasi ber-QR: inventaris, foto pembanding, dan audit berkala untuk mendeteksi stiker pengganti.
Deteksi dini lewat telemetri
- UEBA/SIEM: alarm untuk lonjakan login gagal dari domain serupa setelah kampanye QR.
- Monitor helpdesk: tiket terkait pemindaian QR, OTP ganjil, atau unduhan tak disengaja.
- Intelligence: pantau domain kloning/typo dari merek internal dan mitra.
SOP Tanggap Insiden untuk Kasus Quishing
- Identifikasi & triase: kumpulkan bukti (foto QR, URL, waktu & lokasi, perangkat) tanpa memindai ulang. Klasifikasikan tingkat risiko (kredensial bocor? instalasi aplikasi?).
- Containment: nonaktifkan akun terdampak, revoke token sesi/refresh token, cabut akses OAuth yang tak dikenal, dan blokir domain di DNS/Proxy. Jika ada aplikasi berbahaya, karantina perangkat via MDM.
- Eradikasi: hapus aplikasi/profil mencurigakan, reset pengaturan keamanan, dan patch OS/browser. Bersihkan atau ganti materi fisik yang dibajak (poster/stiker).
- Pemulihan: reset kata sandi, dorong adopsi autentikasi kuat, validasi integritas akun, dan lakukan login health check (perangkat & lokasi).
- Komunikasi: beritahu karyawan/klien yang berpotensi terpapar, siapkan FAQ singkat cara memeriksa perangkat, dan koordinasi dengan hukum/regulator bila ada data pribadi terlibat.
- Lessons learned: perbarui aturan deteksi, tambahkan kuis singkat tentang quishing pada pelatihan, dan jalankan purple team drill dengan QR simulasi untuk menguji kesiapan.
Untuk mempercepat respons, siapkan playbook quishing di platform SOAR: input foto QR, ekstrak URL otomatis, whois/sandbox, lalu blokir via DNS/Proxy dan kirim notifikasi ke pemilik aset terkait.
Checklist Singkat Pencegahan
- Gunakan aplikasi pemindai yang menampilkan pratinjau URL besar-jelas.
- Matikan instalasi dari sumber tidak dikenal dan batasi izin aplikasi.
- Terapkan DNS filtering dan kebijakan allowlist untuk QR internal.
- Lakukan audit fisik rutin pada semua materi ber-QR.
- Uji respons dengan simulasi quishing triwulanan.
Kesimpulan. Quishing memadukan kenyamanan QR dengan tipu daya phishing. Dengan menyadari modusnya, menyiapkan kontrol teknis yang tepat, serta menerapkan SOP respons yang rapi, Anda bisa menutup celah ini sebelum merugikan bisnis. QR memang praktis, tetapi hanya aman bila Anda mengendalikan tujuannya dan memverifikasi setiap pemindaian.